Souveraineté des données de santé au Sénégal : ce que prévoient la loi 2008-12 et la CDP, la loi de 2026 sur la sécurité numérique, les datacenters locaux.
En bref
- Au Sénégal, les données de santé sont des données sensibles au sens de la loi 2008-12, et la CDP contrôle leur traitement comme leur transfert à l’étranger.
- Au 8 octobre 2026, la loi 2008-12 reste le texte de référence : sa réforme est attendue depuis des années, mais aucune nouvelle loi sur les données personnelles n’a été adoptée.
- Héberger au Sénégal concerne toute la chaîne (base de données, sauvegardes, journaux, vidéo, accès du support), pas seulement le serveur principal.
Le Dr Moussa Ndiaye, cardiologue au Plateau, se voit proposer une application gratuite pour gérer son agenda et ses notes de consultation. Il ne pose qu’une question au commercial : où seront stockés les dossiers de mes patients ? La réponse, « dans le cloud », ne lui dit ni dans quel pays, ni sous quelle loi, ni qui peut les ouvrir.
Tout l’enjeu de la souveraineté des données de santé est là. Cet article présente ce que dit la loi sénégalaise sur les données personnelles (loi 2008-12), le rôle de la CDP, l’autorité nationale de protection des données, ce qui a bougé en 2026, les lieux d’hébergement disponibles au Sénégal et le cadre continental. Il s’agit d’une information générale, pas d’un conseil juridique.
La souveraineté, c’est le contrôle, pas des murs
La souveraineté des données de santé, c’est l’assurance que les dossiers des patients restent sous l’empire du droit et des institutions sénégalaises : on sait où ils sont stockés, qui peut les lire, quelles règles s’appliquent et qui répond d’une fuite. Stocker les données dans le pays (la localisation) est un moyen d’y parvenir, pas toute la réponse.
Ce n’est pas un repli sur soi. Un dossier peut être hébergé à Dakar et partagé, avec le consentement du patient, avec une pharmacie de la Médina ou le système national d’information sanitaire. La souveraineté décide de qui détient les clés ; les standards comme FHIR (le format international des données de santé, présenté dans FHIR, simplement) décident de la façon dont les portes s’ouvrent.
Ce que dit la loi 2008-12 sur les données de santé
Le texte de référence est la loi n° 2008-12 du 25 janvier 2008 sur la protection des données à caractère personnel. Elle définit les « données dans le domaine de la santé » comme toute information concernant l’état physique et mental d’une personne, y compris les données génétiques (article 4), et range la santé parmi les données sensibles. Leur traitement est interdit par principe (article 40), sauf exceptions, comme le consentement écrit de la personne (article 41).
Pour les finalités de santé, l’article 43 énumère les cas où le traitement est légitime. On y trouve le consentement du patient, la santé publique, ainsi que la médecine préventive, les diagnostics et les soins, lorsque les données sont traitées sous la surveillance d’un professionnel de santé soumis au secret professionnel.
Trois autres dispositions comptent pour l’hébergement :
- Le champ d’application. La loi couvre les traitements mis en œuvre sur le territoire sénégalais, mais aussi ceux d’un responsable de traitement (l’organisme qui décide du traitement) établi à l’étranger qui recourt à des moyens de traitement situés au Sénégal ; celui-ci doit alors désigner un représentant au Sénégal (article 2).
- Les transferts à l’étranger. Le responsable ne peut transférer des données vers un pays tiers que si cet État assure un niveau de protection suffisant de la vie privée, des libertés et droits fondamentaux, et il doit en informer la CDP avant tout transfert (article 49). L’article 50 prévoit des exceptions limitées, par exemple un transfert ponctuel et non massif auquel la personne a expressément consenti.
- La sécurité. Le traitement est confidentiel (article 70), et le responsable doit prendre toute précaution utile pour empêcher notamment l’altération des données ou leur accès par des tiers non autorisés (article 71).
La CDP : qui contrôle, et comment
La loi crée la Commission de protection des données à caractère personnel, dite Commission des données personnelles (CDP), une autorité administrative indépendante (article 5). La plupart des traitements doivent lui être déclarés (article 18). Certains exigent son autorisation préalable (article 20), notamment ceux qui portent sur des données génétiques et sur la recherche dans le domaine de la santé, sur des données biométriques ou sur un numéro national d’identification, ainsi que ceux qui interconnectent des fichiers.
La CDP reçoit les plaintes, tient un répertoire des traitements à la disposition du public et peut prononcer des sanctions (article 16) : avertissement, mise en demeure, retrait provisoire de l’autorisation, amende de 1 à 100 millions de FCFA (articles 29 et 30).
Elle n’existe pas que sur le papier. Au deuxième trimestre 2026, la CDP a traité 195 dossiers, accordé 39 autorisations sur 41 demandes, reçu 8 plaintes et mené 5 missions de contrôle. Elle a refusé un site web en invoquant, entre autres manquements, une durée de conservation non précisée et l’absence de recueil du consentement avant un transfert vers un pays tiers. Parmi les projets validés figure une recherche médicale sur le VIH chez les enfants et les adolescents.
Une nouvelle loi a-t-elle été adoptée ?
Pas encore, au 8 octobre 2026. La loi 2008-12 reste le texte de référence. La CDP a lancé sa révision en 2017 ; un projet a reçu un avis favorable de la Cour suprême en 2022, mais restait en attente d’adoption par le gouvernement en octobre 2024. En juin 2026, la réforme était toujours décrite comme attendue depuis plusieurs années, le futur texte restant à rédiger.
Un autre texte, lui, a avancé. Le 20 août 2026, l’Assemblée nationale a adopté à l’unanimité, par 127 voix, le projet de loi n° 25/2026 relatif à la protection des infrastructures d’information critiques et à la sécurité numérique. Selon la synthèse publiée par Vie-publique.sn, il pose le principe que les données de l’État doivent être conservées sur le territoire national, dans des infrastructures publiques appartenant à l’État ou chez des prestataires privés agréés, avec des exceptions. L’Autorité nationale de cybersécurité doit fixer les référentiels d’homologation des prestataires privés de cloud installés au Sénégal.
C’est une loi de cybersécurité, pas un remplacement de la loi 2008-12. Sa portée exacte pour les cliniques privées et les plateformes de santé dépendra du texte définitif publié et de ses décrets d’application, que nous suivrons de près.
Où héberger les données au Sénégal
Héberger au Sénégal est désormais une option concrète. Datacenter Map recense sept sites dans la région de Dakar, dont des sites d’opérateurs à Rufisque et à Diamniadio. Trois d’entre eux illustrent l’éventail des possibilités :
| Site | Nature | Situation rapportée |
|---|---|---|
| Datacenter national de Diamniadio | Site public exploité par Sénégal Numérique SA | Inauguré le 22 juin 2021 |
| PAIX Dakar | Datacenter commercial aux Mamelles, 1,2 MW | Travaux lancés en janvier 2025, ouverture annoncée pour 2026 |
| Onix Sénégal | Site neutre vis-à-vis des opérateurs, à la station d’atterrissement du câble 2Africa | Conçu pour la certification Uptime Tier 3 |
Le datacenter de Diamniadio a été présenté comme un outil de souveraineté numérique, et la stratégie numérique nationale lancée en février 2025, le New Deal technologique, fait de la souveraineté numérique l’un de ses quatre piliers. Disponibilités et tarifs restent à confirmer auprès de chaque opérateur.
Ce qu’« hébergé au Sénégal » veut vraiment dire
Un serveur à Dakar, c’est un début. Sur une vraie plateforme de santé, les données des patients passent aussi par des sauvegardes, des journaux techniques, des appels vidéo, des messageries et des outils de support. Avant de se fier à l’étiquette, un gestionnaire de clinique peut poser ces questions :
- Où se trouvent la base de données principale et ses sauvegardes ?
- Où partent les journaux et les données de supervision ? Ils contiennent souvent des noms et des numéros de téléphone.
- Les téléconsultations passent-elles par des serveurs relais à l’étranger ?
- Quels prestataires envoient les SMS, les messages WhatsApp ou les e-mails, et quelles données reçoivent-ils ?
- Qui peut se connecter aux systèmes de production, et depuis quel pays ?
- Qui détient les clés de chiffrement ?
- Le traitement a-t-il été déclaré à la CDP, et la CDP a-t-elle été informée de tout transfert à l’étranger ?
À retenir « Hébergé au Sénégal » est une propriété de toute la chaîne, pas d’un seul serveur. Si un maillon stocke ou envoie des données personnelles à l’étranger, il s’agit d’un transfert, et la loi 2008-12 l’encadre (article 49).
Le cadre continental
Le Sénégal s’inscrit dans un mouvement plus large. La Convention de l’Union africaine sur la cybersécurité et la protection des données à caractère personnel, dite Convention de Malabo, a été adoptée le 27 juin 2014. Elle est entrée en vigueur le 8 juin 2023 ; le Sénégal l’a ratifiée en août 2016, et la liste officielle de l’UA comptait 20 ratifications en février 2026.
En février 2022, le Conseil exécutif de l’UA a approuvé le cadre de politique des données de l’Union africaine (AU Data Policy Framework). Il vise une gouvernance des données harmonisée et une circulation libre et sécurisée des données sur le continent, dans le respect des droits. Le message est cohérent : chaque pays protège les données de ses citoyens selon son propre droit, et les pays s’accordent sur des règles communes pour que les données circulent en sécurité quand il le faut.
Pour la santé, cela signifie des dossiers hébergés dans chaque pays et échangés dans un format commun, avec le consentement du patient. Qui voit quoi, et comment chaque accès est tracé : c’est l’objet de notre article sur le consentement du patient.
Ce que fait Quralys
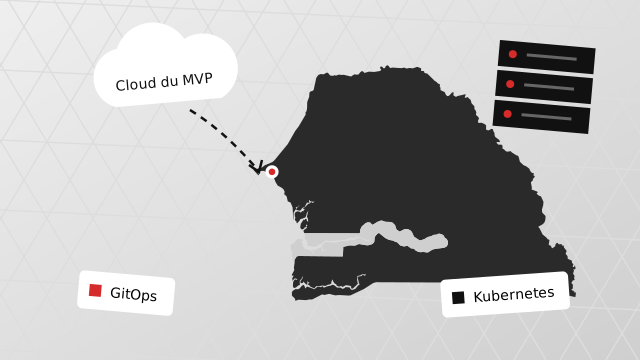
Quralys prévoit d’héberger ses données de production au Sénégal, avec trois candidats (le datacenter national de Diamniadio, PAIX Dakar et Onix Dakar), et de déclarer ses traitements à la CDP conformément à la loi 2008-12.
Comme chaque dossier est stocké au format FHIR dès le premier jour, le passage vers un datacenter sénégalais est une migration de ressources, pas une refonte. C’est aussi ce format commun qui permettra demain à d’autres pays de la région d’héberger leurs propres données chez eux tout en parlant la même langue. La feuille de route est détaillée sur notre page vision.
Sources
- Vie-publique.sn : loi n° 2008-12 sur la protection des données à caractère personnel (texte intégral, PDF)
- Dakaractu : bilan de la CDP au deuxième trimestre 2026
- Le Tech Observateur : mise à niveau du projet de loi sur la protection des données personnelles (octobre 2024)
- Osiris : la CDP tire la sonnette d’alarme face à la vidéosurveillance et aux données biométriques (juin 2026)
- Vie-publique.sn : vote du projet de loi n° 25/2026 sur les infrastructures d’information critiques et la sécurité numérique
- Datacenter Map : datacenters à Dakar
- Africa Check : le New Deal technologique en quatre points
- DCD : PAIX Data Centres lance la construction de son site à Dakar
- Onix Data Centres : Sénégal
- Union africaine : Convention sur la cybersécurité et la protection des données à caractère personnel
- Union africaine : état des ratifications de la Convention de Malabo (mis à jour en février 2026)
- Power Law Africa : l’Union africaine publie son cadre de politique des données
Écrit par l’équipe Quralys
Quralys construit un écosystème de santé natif FHIR au Sénégal : un dossier que cliniques, pharmacies, laboratoires, assureurs et système national peuvent lire, avec l’accord du patient.
Le voir en pratique
Les médecins libéraux de Dakar peuvent rejoindre le pilote : réservation en ligne, consultations prépayées, ordonnances numériques et vidéo, gratuits pendant le pilote.