Consentement du patient et dossier médical au Sénégal : vos droits selon la loi 2008-12, et comment FHIR Consent, SMART on FHIR et l’audit encadrent l’accès.
En bref
- Selon la loi sénégalaise 2008-12, les données de santé sont sensibles, et le patient dispose de droits d’information, d’accès, d’opposition, de rectification et de plainte auprès de la CDP.
- Dans FHIR, la ressource Consent enregistre qui peut voir quoi, mais c’est le contrôle d’accès, par exemple les scopes SMART on FHIR, qui le fait respecter.
- Les enregistrements AuditEvent rendent chaque accès traçable, y compris l’accès d’urgence dit « bris de glace ».
Awa, 34 ans, consulte le Dr Moussa Ndiaye, cardiologue au Plateau, pour des palpitations. Il note sa tension, demande un ECG (l’enregistrement de l’activité électrique du cœur) et rédige une ordonnance. Le soir même, elle passe à une pharmacie de la Médina ; une semaine plus tard, sa mutuelle de santé lui réclame un justificatif de consultation.
Chacun a besoin d’une partie du dossier d’Awa, aucun n’a besoin de tout. Sur papier, la chemise rangée au cabinet faisait le tri. Dans un système connecté, les règles doivent être inscrites dans le système lui-même. Cet article présente les droits d’Awa selon la loi sénégalaise, la façon dont le standard FHIR enregistre le consentement, comment une application n’obtient que les accès qu’on lui accorde, et comment chaque accès est tracé. Il s’agit d’une information générale, pas d’un conseil juridique.
Pourquoi le consentement change quand les dossiers se connectent
Un dossier papier a une barrière naturelle : pour le lire, il faut être dans la pièce. Un dossier numérique partagé a de nombreuses portes. Sans règles, n’importe quelle application connectée pourrait tout lire, sans que personne ne le sache.
On confond souvent deux consentements. Le consentement aux soins, c’est Awa qui accepte un examen ou un traitement. Le consentement au partage, c’est Awa qui décide qui d’autre peut voir ses données, dans quel but et pour combien de temps. Cet article porte sur le second.
Ce que dit la loi 2008-12
Au Sénégal, la loi n° 2008-12 sur la protection des données à caractère personnel définit le consentement comme « toute manifestation de volonté expresse, non équivoque, libre, spécifique et informée » (article 4). Les données de santé sont des données sensibles. Leur traitement est interdit par principe (article 40), sauf exception, par exemple lorsque la personne a donné son consentement par écrit, quel que soit le support (article 41).
L’article 43 précise que le traitement à des fins de santé n’est légitime que dans des cas énumérés. Le consentement du patient vient en premier. Suivent notamment la défense de ses intérêts vitaux, la santé publique, ainsi que la médecine préventive, les diagnostics et les soins, sous la surveillance d’un professionnel de santé soumis au secret professionnel.
Le consentement n’est donc pas la seule base légale des soins eux-mêmes. Le partage avec d’autres acteurs, comme une application partenaire ou un assureur, pose des questions distinctes, auxquelles chaque organisme doit répondre pour ses propres traitements. L’article 44 ajoute que les données relatives à la santé sont collectées auprès de la personne concernée.
Au 8 octobre 2026, la loi 2008-12 reste le texte de référence, et sa réforme est attendue depuis plusieurs années. Notre article sur la souveraineté des données de santé détaille ce contexte juridique.
Vos droits de patient
La loi donne à chacun des droits sur ses données. Concrètement, pour un patient :
| Droit | Ce que cela signifie | Article |
|---|---|---|
| Information | Connaître, lors de la collecte, les finalités, les destinataires, la durée de conservation et les éventuels transferts à l’étranger | 58 |
| Accès | Demander par écrit si ses données sont traitées, et en obtenir une copie | 62, 63 |
| Accès aux données médicales | Exercé par le patient lui-même ou par l’intermédiaire d’un médecin qu’il désigne | 65 |
| Opposition | S’opposer, pour des motifs légitimes, au traitement de ses données | 68 |
| Rectification et suppression | Faire rectifier, compléter, mettre à jour ou supprimer des données inexactes, incomplètes ou périmées ; après une demande écrite, l’organisme responsable doit justifier sans frais, dans un délai d’un mois, qu’il l’a fait | 69 |
| Plainte | Saisir la CDP, l’autorité nationale de protection des données | 16 |
La CDP se sert de ces pouvoirs : au deuxième trimestre 2026, elle a reçu 8 plaintes et mené 5 missions de contrôle. Le traitement est en outre confidentiel (article 70), et l’organisme responsable doit protéger les données contre l’accès de tiers non autorisés (article 71).
Comment FHIR inscrit le consentement
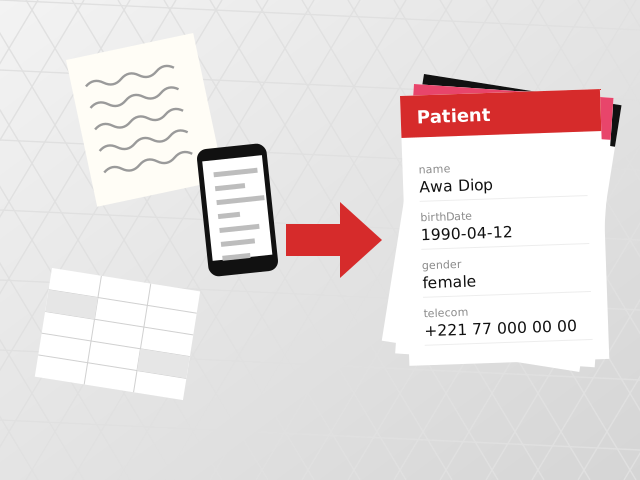
FHIR est le standard international d’échange de données de santé, publié par HL7 (voir FHIR, simplement). Il découpe l’information en « ressources ». L’une d’elles, Consent, enregistre les choix d’une personne en matière de santé : elle autorise ou refuse à des destinataires identifiés certaines actions, pour des finalités et des durées précises.
La ressource est prévue pour quatre usages : la confidentialité (qui peut collecter, consulter, utiliser ou partager l’information), les traitements médicaux, la recherche et les directives anticipées. Dans la version R4 de FHIR, seul l’usage « confidentialité » est réellement modélisé, et la ressource porte encore le statut « trial use » (à l’essai).
Pour Awa, un consentement de confidentialité pourrait contenir trois règles (appelées « provisions »), chacune de type « permit » (autoriser) ou « deny » (refuser) :
- permit : le Dr Ndiaye peut lire et mettre à jour son dossier ;
- permit : la pharmacie de la Médina peut lire ses ordonnances (ressource MedicationRequest) pendant 30 jours ;
- deny : une application de bien-être n’a pas accès à ses résultats d’examens (ressource Observation).
Un point est souvent mal compris : une ressource Consent ne s’applique pas toute seule. La spécification FHIR précise que la mise en application du consentement sort de son périmètre et relève des systèmes de contrôle d’accès, comme OAuth. C’est là qu’intervient SMART on FHIR.
SMART on FHIR : chaque application ne voit que ce qu’on lui accorde
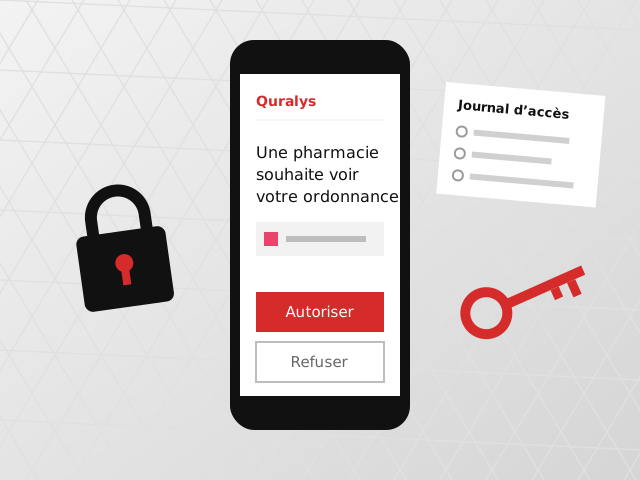
SMART App Launch est le standard HL7 qui permet à une application de se connecter à un serveur FHIR, en s’appuyant sur OAuth 2.0 (le protocole d’autorisation utilisé par de nombreux sites web). L’application demande des « scopes », des codes courts qui décrivent exactement ce qu’elle veut. Par exemple, patient/Observation.rs signifie « lire et rechercher les observations d’un patient ».
Les scopes commencent par patient/ (les données d’un patient), user/ (les données que l’utilisateur connecté a le droit de voir) ou system/ (un serveur qui agit sans utilisateur). Dans une application destinée aux patients, le serveur d’autorisation demande son accord au patient, et il peut accorder moins de scopes que l’application n’en demandait.
Ainsi, si une application de prise de rendez-vous branchée sur le même dossier demande patient/Appointment.rs, elle voit les rendez-vous d’Awa, et rien d’autre : ni son ECG, ni ses ordonnances.
Les journaux d’audit : chaque accès laisse une trace
Des règles ne sont crédibles que si l’on peut les vérifier. La ressource FHIR AuditEvent est l’enregistrement d’un événement destiné à tenir un journal de sécurité, utilisé pour détecter les tentatives d’intrusion et les usages inappropriés. Elle consigne qui a agi, depuis quel système, sur quelles données, à quel moment et avec quel résultat. À partir de ces enregistrements, un système peut établir, pour un patient, la liste des accès à son dossier.
Certains pays le montrent déjà aux patients. En Estonie, les patients peuvent suivre qui consulte leur dossier et restreindre l’accès depuis le portail patient.
Et en cas d’urgence ? Si Awa arrive inconsciente aux urgences, personne ne peut lui demander son avis. Les étiquettes de sécurité de FHIR décrivent l’accès dit « bris de glace » (break-the-glass) : un accès d’urgence pour soigner, typiquement quand le patient n’est pas en état de donner son consentement. La spécification exige que la procédure soit bien comprise, correctement contrôlée, et que chaque utilisation soit bien représentée dans un AuditEvent.
À retenir Le consentement dit qui peut voir quoi. SMART on FHIR oblige les applications à le respecter. AuditEvent montre, après coup, qui a réellement consulté.
Pour le lecteur technique
Dans une architecture type, les trois briques forment une chaîne. La ressource Consent stocke la décision du patient. Le serveur d’autorisation la vérifie quand une application demande un accès et délivre un jeton limité aux scopes accordés. Le serveur FHIR contrôle ce jeton à chaque requête et écrit un AuditEvent, y compris pour un accès « bris de glace », qui porte un code de finalité (BTG). Séparer ces étapes permet de tester chacune d’elles, et de brancher une application partenaire sans qu’elle voie jamais plus que ses scopes ne l’autorisent.
Ce que fait Quralys
Quralys part d’un principe simple : rien n’est partagé par défaut. Les choix du patient doivent être enregistrés sous forme de ressources Consent, les applications partenaires se connecteront par une API SMART on FHIR soumise au consentement du patient, et chaque accès sera enregistré.
L’objectif : que le dossier d’un patient ne soit lu que par ceux qu’il a autorisés, et que chaque lecture puisse être retracée. L’articulation entre l’appli patient et la suite médecin est présentée sur notre page plateforme, et la façon dont d’autres applications sénégalaises peuvent se brancher sur le même dossier dans l’interopérabilité plutôt que la concurrence.
Sources
- Vie-publique.sn : loi n° 2008-12 sur la protection des données à caractère personnel (texte intégral, PDF)
- Osiris : la CDP tire la sonnette d’alarme face à la vidéosurveillance et aux données biométriques (juin 2026)
- Dakaractu : bilan de la CDP au deuxième trimestre 2026
- HL7 FHIR R4 : ressource Consent
- HL7 : SMART App Launch 2.2.0, scopes et contexte de lancement
- HL7 FHIR R4 : ressource AuditEvent
- HL7 FHIR R4 : étiquettes de sécurité et accès « bris de glace »
- e-Estonia : e-santé
Écrit par l’équipe Quralys
Quralys construit un écosystème de santé natif FHIR au Sénégal : un dossier que cliniques, pharmacies, laboratoires, assureurs et système national peuvent lire, avec l’accord du patient.
Le voir en pratique
Les médecins libéraux de Dakar peuvent rejoindre le pilote : réservation en ligne, consultations prépayées, ordonnances numériques et vidéo, gratuits pendant le pilote.